Tarama özeti Tespitler
◈ TESPİTLER2
ⓘ UYARILAR1
◉ BİLGİ—
 VETOscanner
Gizli izleri görünür kıl. Dosyaları, belleği ve çalıştırma geçmişini incele — kurduğun topluluğu koru.
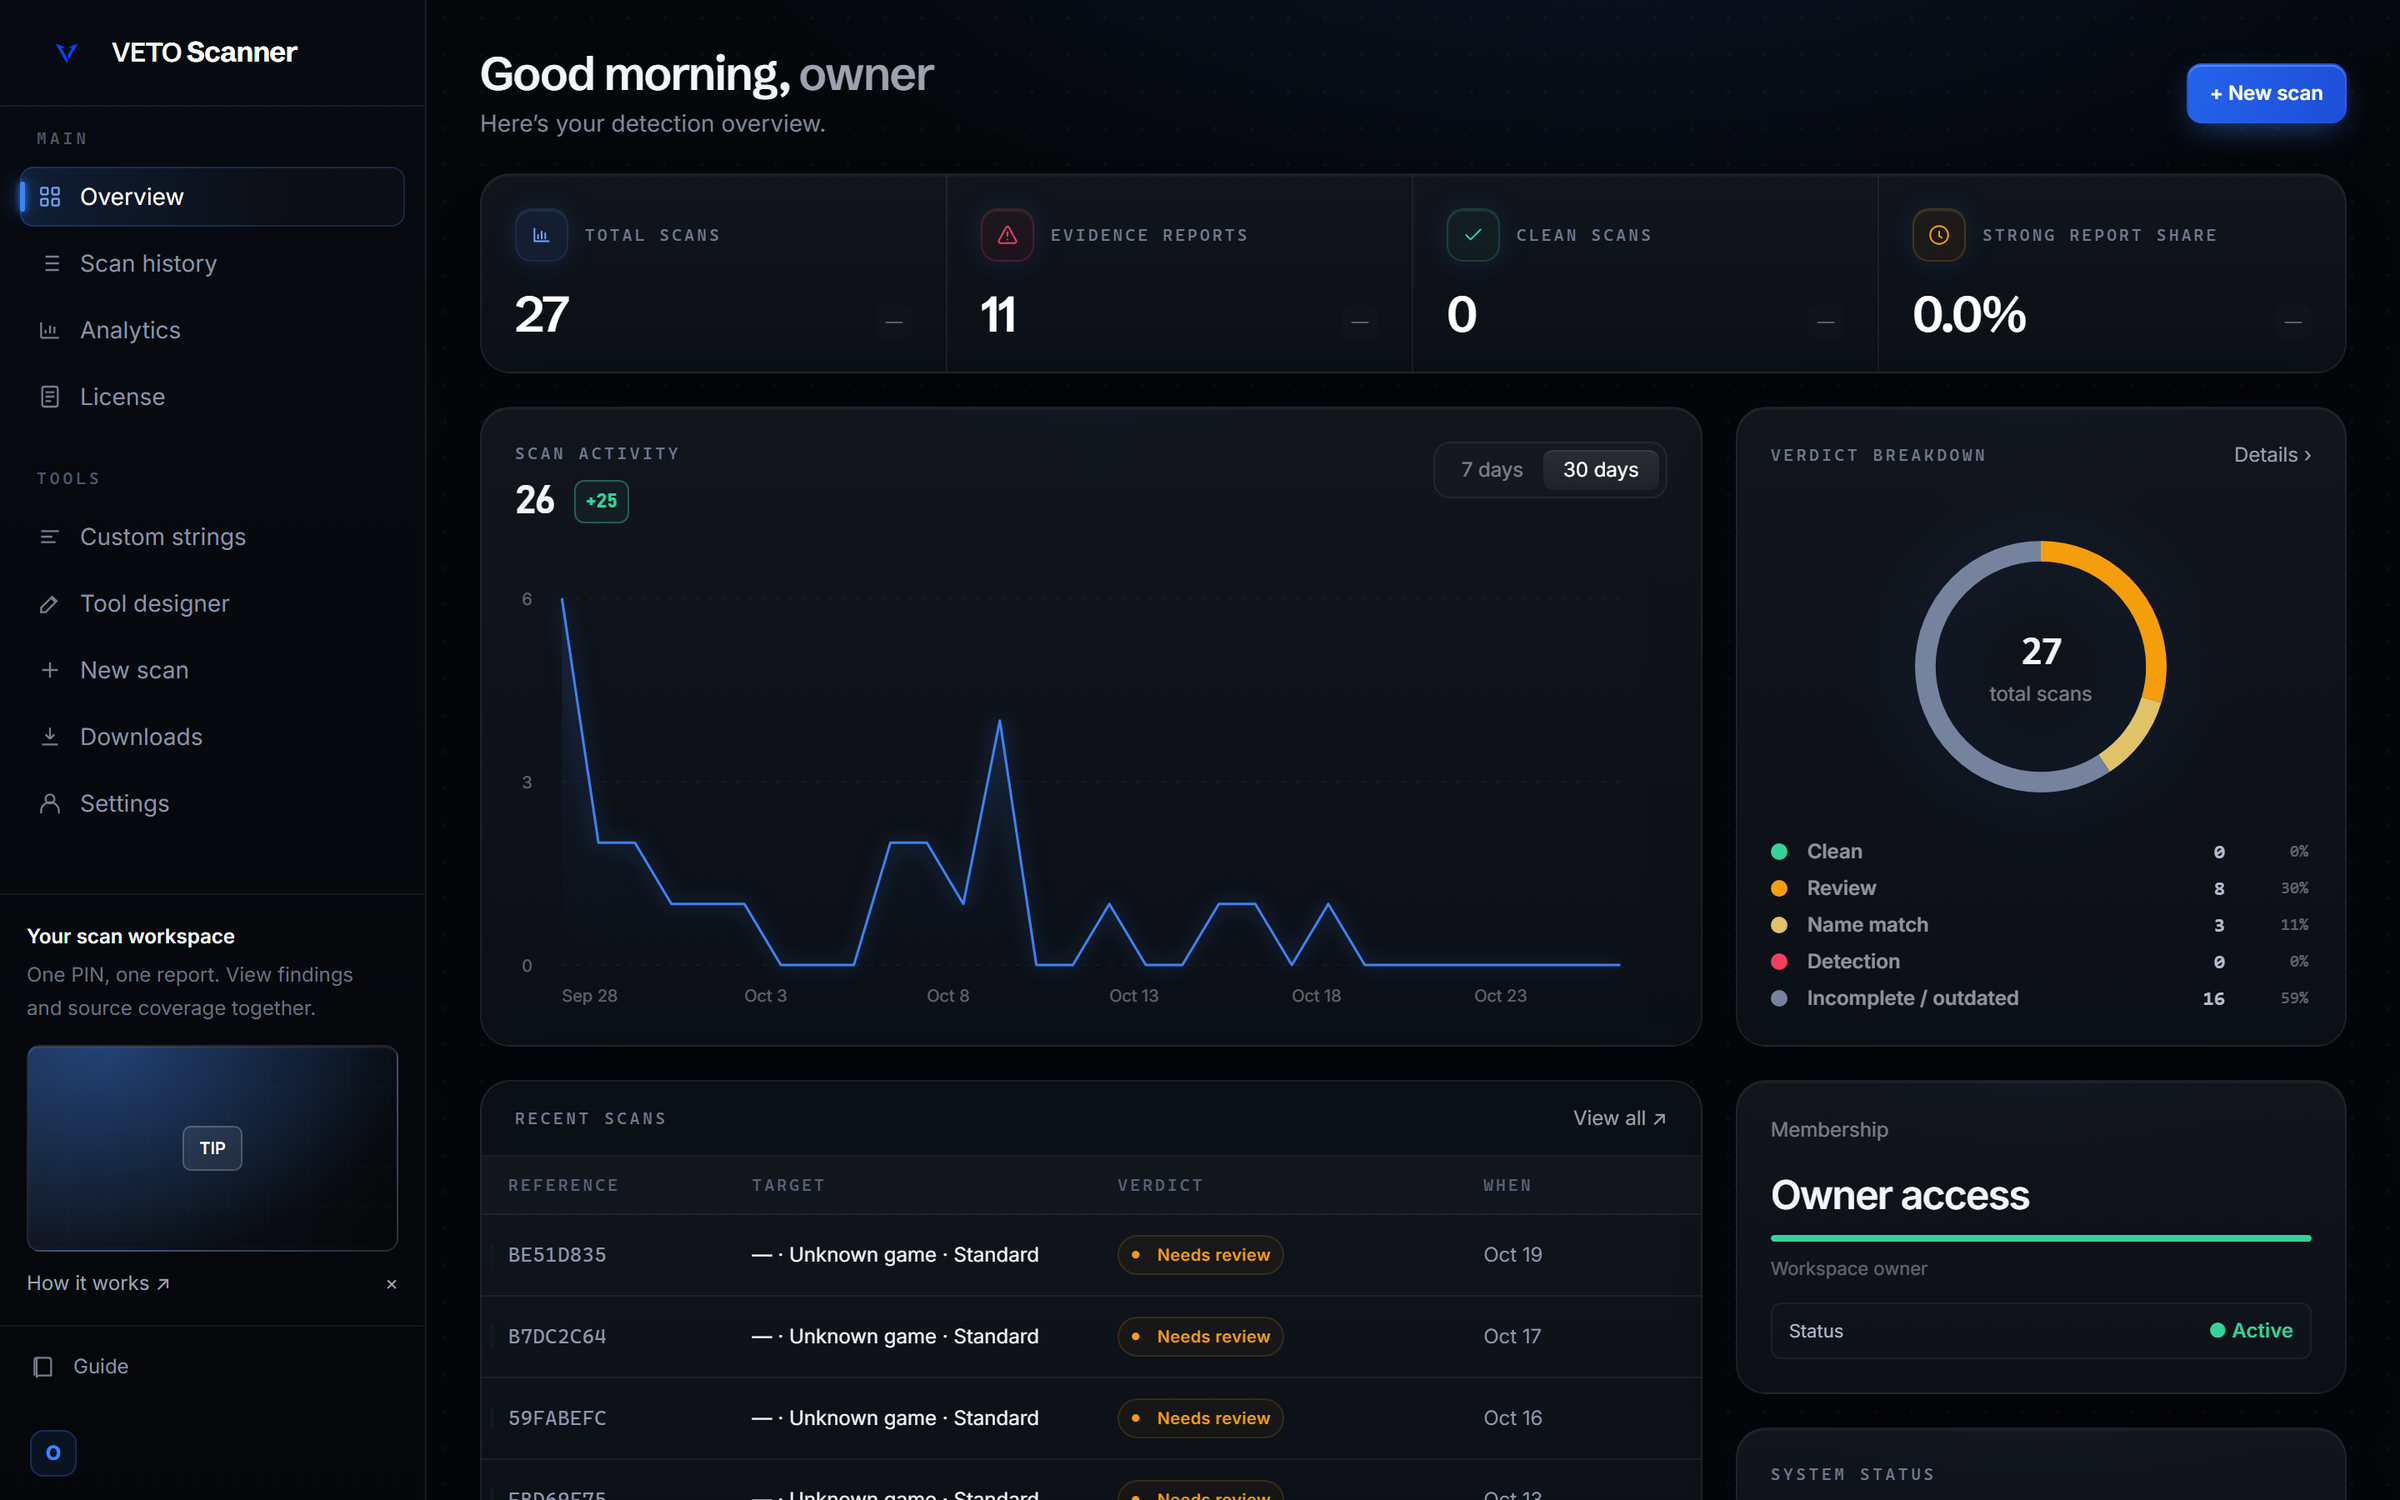
İncelenen sistemin kaynak ve bulgu özeti.
Tanıtım bulguları
Tanıtım verisi. Bu ekran bilgisayarının tarama sonucu değildir.
Oyun toplulukları için. İzlerin bulunduğu yerde.
Topluluğun adil kalmasını sağlayan ekibin için açık bir iş akışı.
Oyuncuyla bağlantıyı paylaş
Dosya içeriği · Çalıştırma geçmişi
Sistem kaynakları · Kaynak kapsamı
Panelden bir oturum oluştur. Tarama PIN’ini içeren bağlantıyı oyuncuyla paylaş.
Oyuncu VETO’yu açar. İstemci Windows kaynaklarını, dosya içeriklerini ve oyun sürecini otomatik inceler.
Bulguya, kaynak kaydına ve tarama kapsamına aynı rapordan ulaş. Ekibinle birlikte karar ver.
Sunucu sahipleri, inceleyen ekipler ve oyuncular için aynı açık akış.
Dosya içeriği, sistem izleri ve süreçler. Aynı raporda.
Oyun sürecindeki modüller, özel yürütülebilir bölgeler ve seçili API yönlendirmeleri.
Yerel dosyalar ve Windows’un kayıtlı USB cihazları. Kaynağı ve erişim kapsamıyla.
Desteklenen ZIP ve RPF üyelerinde, uzantıdan bağımsız içerik analizi.
Prefetch, Amcache ve diğer Windows izlerini mevcut dosyalarla birlikte değerlendir.
Yerel Steam ve Discord kayıtlarındaki kullanıcı kimlikleri. Hesap özeti şifre veya jeton içermez.
Dosya imzası, davranış ve ad eşleşmesi ayrı görünür. Bulgudan kaynak kaydına ulaş.
Oyuncu bağlantısı ve yerel analiz aynı iş akışında.
Panelde PIN oluştur, indirme bağlantısını oyuncuyla paylaş. Rapor aynı oturuma döner.
CLI ile uygulamayı ve seçeneklerini incele. Yerel analiz akışını rehberden takip et.
PS > veto-scanner-cli.exe --help

VETO Scanner
Yerel istemci seçeneklerini görüntüle.

Tarama için oturum bağlantısını kullan.
Raporun içinde dosyadan kaynak kaydına uzanan bir inceleme.
PE içeriğini ve arşiv üyelerini incele. Hash eşleşmesini, dosya adından ve çalıştırma izinden ayrı gör.
Windows kaynaklarında bulunan kayıtları dosya analiziyle yan yana incele. Kayıt türünü ve erişim durumunu gör.
Windows’un kurulu USB cihaz kayıtlarına ulaş. Envanter kaydını bağlantı zamanı veya dosya aktarımıyla karıştırma.
Raporu oluşturan kayıtları, kaynaklarıyla birlikte incele.
Dosyanın içeriği, imzası ve Windows kayıtları birlikte değerlendirilir. Tarama kapsamı sonucu tamamlar.
İncelenen dosyanın hash’i, eşleşme kaydı ve dosya yolu aynı bulguda.
Dosya içeriğiPrefetch ve diğer kaynaklarda bulunan kayıtları, güncel dosyalardan ayrı incele.
Windows kaynaklarıOyun sürecinin incelenen bölgeleri, modülleri ve davranış bulguları.
Süreç kaynağıTamamlanan, erişilemeyen ve sınırına ulaşan kaynaklar raporda görünür.
Kaynak özetiVETO, FiveM için Windows kaynaklarını ve dosya içeriklerini bir araya getiren bir yerel forensic scanner’dır.
Panelden oyuncu oturumu oluşturulur. Windows istemcisi erişebildiği dosyaları, süreçleri, çalıştırma kayıtlarını ve sistem kaynaklarını inceler. Bulgular kaynağıyla rapora eklenir; erişim hataları ve kapsam sınırları ayrıca gösterilir.
Sunucuna uygun planı seç. Topluluğun büyüdükçe ölçekle — kurulum ücreti yok, sürpriz yok.
Tek yetkili çalışan sunucular için
Aylık faturalandırılır
Neler dahil
Yetkili ekibi olan sunucular için
Aylık faturalandırılır
Neler dahil
Birden fazla sunucusu olan ağlar için
Aylık faturalandırılır
Neler dahil
Kurulum ücreti yokFiyatlar USD3 aylıkta %40 indirim
Yenileme, mevcut bitiş tarihinin üzerine 30 gün ekler. Süre dolunca yeni PIN oluşturma durur.
Panel hesabına Discord ile girilir. Raporlar oturumu oluşturan hesaba döner.
Panel ödeme kartı bilgisi tutmaz; yalnızca erişim süresini kaydeder.
İlk oturumundan raporun son satırına.
FiveM için yerel dosya, süreç ve Windows kaynaklarını inceleyen bir forensic scanner’dır. Oyuncu oturumu panelden açılır; rapor oturumu oluşturan hesaba döner.
PIN’i içeren uygulamayı açıp Windows onayını verdikten sonra tek tarama otomatik başlar. Süre dosyalara, diske ve erişilebilen kaynaklara göre değişir; aşama süreleri ve tamamlanmayan kaynaklar raporda gösterilir.
Hayır. Ücretli veya private ad uyarıdır. Kesin sonuç hash veya davranış kanıtına bağlıdır.
Altı rakam. Panel üretir, indirme bağlantısının içine yazılır, tarama başlayınca bir kez kullanılır.
Yerel Steam ve Discord kayıtlarında bulunan ad ve kullanıcı kimliği hesap özetine eklenir. Jeton, e-posta ve şifre alanları bu özete aktarılmaz.
İncelemeyi başlat. Sonuçları ve arkalarındaki izleri ekibinle değerlendir.
THEME
Scan workspace
Here’s your detection overview.
HENÜZ YOK Kayıt yok
Sessions and reports, in one place.
Create a one-time session and share its download link.
Standard taraması varsayılan olarak hazır. Tek kullanımlık bağlantıyı oyuncuyla paylaş.
FiveM profile: game files, execution traces, supported RPF/ZIP contents and available FiveM memory. Source limits are recorded in the report.
Send the code, the link or the QR. The pin stays live for 24 hours.
The player scans this with their phone to open the download page.
Review reports and active scan links issued from this panel.
Build a focused library of text patterns and file hashes.
Custom rules add review indicators. A match never creates a confirmed detection.
Your saved indicators, ready for the next scan.
Scan PIN creation depends on this account's access. An active subscription can issue six-character PINs; an inactive one cannot. No card details are stored here.
For a single staff member
3 months $10.78 (−40%) · Lifetime $34.99
For servers with a staff team
3 months $30.58 (−40%) · Lifetime $89.99
For networks with several servers
3 months $53.98 (−40%) · Lifetime $169.99
Each purchase adds 30 days to the current end date. PIN creation stops when access expires. No card details are stored here.
Enter a Discord ID, Steam ID or name to open that player’s profile and every scan result in your workspace.
In Discord, turn on Developer Mode, right-click a user and choose “Copy User ID” — or paste a SteamID64 from your server logs.
Scans per day, last 30 days. Flagged scans are highlighted.
How finished reports ended.
Grouped by Discord or Steam identity. Select a player to see their full history.
Make the scanner yours. Preview every screen, then save for new downloads.
Visual customization only. Detection rules and six-character scan PINs stay the same.
One secure link. One Windows application. One report.
Choose a game in New scan and press TARAMAYI BAŞLAT to create its download link. Standard is ready by default; advanced options allow another scan profile. The application starts the analysis after Windows administrator approval.
Every customer workspace, its plan and when it expires. Grant or extend access here.
Grant 30 days of a plan to a customer account. Only you see this.
Your account, license and scanner configuration.
Configure your own detection strings and the scanner’s appearance.
From issuing a PIN to reviewing its scan report.
Select FiveM or Minecraft, optionally enter a player reference, and press TARAMAYI BAŞLAT in New scan. Standard is selected by default; open Gelişmiş seçenekler only to change the profile. Share the generated link; it downloads veto-scanner.exe with those selections. A PIN expires after 24 hours and can only be used once to start a scan.
They open the downloaded scanner and approve the Windows administrator prompt. Its signed PIN, game and scan profile are already included; the scan starts automatically. Keep FiveM open for available live FiveM memory checks. Minecraft collects bounded JAR member metadata and Java process context; JVM memory inspection is not implemented. Closing unrelated applications can reduce disk contention. Never disable antivirus to run a scan.
The tool uploads its report to your account automatically. Open Scan history and select the completed scan. Findings, source coverage, and stage timings remain separate. A partial scan is never presented as clean. Name matches and normal RPF files alone do not prove cheating; review the evidence before deciding.
The report separates evidence from coverage and risk. You make the decision; this dashboard does not remove anyone from a server.
Findings include their source, confidence and file identity. An exact known hash carries more weight than a filename. Historical traces may survive a deletion, but do not establish current presence. Unknown names, unsigned files and firmware labels alone are not confirmed cheats; firmware contents are not inspected.
A normal RPF file does not automatically create a warning. Review any name or content match with its evidence. Encrypted, nested and unsupported archive contents can leave coverage gaps. Unavailable memory, permissions and time limits are listed separately in the report.